Cinq jours après la révélation d’une nouvelle cyber-attaque de l’opérateur de tiers-payant Almerys, l’incertitude demeure sur la liste exacte des organismes assureurs dont les données des clients se trouvent aux mains des cyber-criminels.
Sans nous appesantir sur la très lourde responsabilité d’Almerys dans cette affaire (n’oublions pas que la sanction liée à son premier piratage de 2024 n’est toujours pas tombée), précisons tout de même que l’auteur de l’attaque affirme auprès du site spécialisé FrenchBreaches que l’opérateur n’a toujours pas pris la peine de mettre en place une double authentification en interne. Il s’agit pourtant d’une mesure de sécurité de base que tout acteur traitant de données sensibles telles que des données personnelles de santé devrait avoir intégré.
Toujours selon FrenchBreaches, les données piratées d’Almerys proviendraient d’un nombre colossal d’organismes de complémentaire santé, de prévoyance et de courtiers en assurance. Ces informations sont toutefois à prendre avec beaucoup de précautions car les investigations sont encore en cours et certains assureurs qui apparaîtraient dans les extraits de données volées ont démenti toute implication.
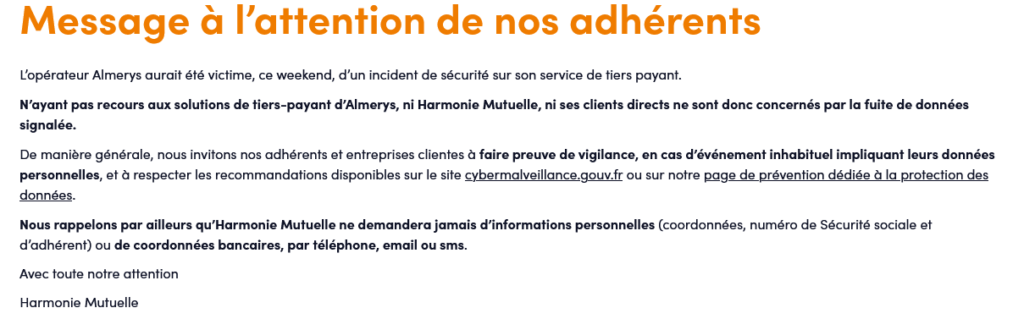
C’est le cas de la mutuelle Harmonie Mutuelle qui indique qu’elle n’utilise par la plateforme de tiers-payant d’Almerys :
De nombreux autres acteurs ont cependant confirmé que leurs clients sont potentiellement concernés par cette nouvelle fuite de données sensibles. C’est le cas notamment d’AG2R, Aésio, CNP Assurances, la MMJ, Intériale, ou encore Alan.
En revanche, de très nombreux autres acteurs potentiellement concernés selon la liste diffusée par FrenchBreaches n’ont pas encore confirmé ou infirmé publiquement la compromission des données de leurs assurés. Espérons que les prochains jours permettront d’éclaircir la situation.